
NIS-2 und Netzwerk-Trennung: die Pflichten für Betriebe
Netzwerk-Trennung heißt, dass Gäste-, Personal- und Technik-Netz über VLANs getrennt sind, Firewall-Regeln den Zugriff zwischen ihnen festlegen und ein Netzplan das Ganze dokumentiert. Für Einrichtungen, die unter NIS-2 fallen (in Österreich das NIS-Gesetz, kurz NISG), ist das ein Baustein der verlangten Netzsicherheit; die MULTIMEDIAFABRIK liefert ihn mit jedem Gästenetzwerk.
Diese Seite ordnet ein, wer betroffen ist und wo ein Gästenetzwerk hilft. Sie ersetzt keine Rechtsberatung und ist keine Zusage, dass ein Betrieb damit alle Pflichten erfüllt.
Was das NISG verlangt
Das NISG setzt die NIS-2-Richtlinie der EU in Österreich um. Betroffene Einrichtungen müssen ihre Risiken im Bereich Cybersicherheit steuern. Dazu gehören unter anderem Netzsicherheit, Zugriffsregeln und Protokollierung. Den aktuellen Stand und die Liste der Sektoren veröffentlichen die Wirtschaftskammer und die zuständigen Behörden.
| Anforderung | Bezug zum Gästenetzwerk |
|---|---|
| Netzsicherheit | Gäste in einem eigenen VLAN, getrennt von Kasse, Büro und Kameras |
| Zugriffsregeln | Firewall-Regeln zwischen den Zonen |
| Protokollierung | Anmeldedaten nur kurz gespeichert, nach fester Frist gelöscht |
| Dokumentation | Netzplan und Übergabe-Dokumentation |
Wer betroffen ist
Nicht jeder Betrieb fällt direkt unter das Gesetz. Kleine Unternehmen mit weniger als 50 Mitarbeitenden und höchstens 10 Mio. Jahresumsatz fallen grundsätzlich nicht direkt darunter. Über Anforderungen von Auftraggebern kann trotzdem Druck entstehen.
| Lage | Einordnung |
|---|---|
| Einrichtung in einem erfassten Sektor über der Schwelle | direkt betroffen |
| kleiner Betrieb unter 50 Mitarbeitenden und 10 Mio. Jahresumsatz | grundsätzlich nicht direkt betroffen |
| Zulieferer eines betroffenen Auftraggebers | muss oft Nachweise zur Netzsicherheit liefern |
Warum die Trennung der Kern ist
Wo Gäste im selben Netz sind wie Kasse, Büro-PCs oder Maschinen, ist jedes Gerät eines Besuchers ein möglicher Weg ins Firmennetz. Ein eigenes VLAN für Gäste schließt diesen Weg. Das gilt für jeden Betrieb, ob er unter das NISG fällt oder nicht.
| Zone | Inhalt | Regel |
|---|---|---|
| Gäste | Besucher, Lieferanten, Monteure | nur Internet, kein Zugriff auf interne Geräte |
| Personal | Büro-PCs, Kassen | eigenes Netz, optional Anmeldung per 802.1X |
| Technik | Kameras, Sensoren, Gebäudetechnik | eigene Zone mit Firewall-Regeln |
| Produktion | Maschinen und Warenwirtschaft, wo vorhanden | strengste Trennung |
Wie die Trennung technisch läuft, erklärt die Seite Gästenetzwerk-Technik im Detail.
Was die MULTIMEDIAFABRIK mitliefert
- eigenes VLAN für Gäste, Personal und Technik
- Firewall-Regeln zwischen den Zonen
- Anmeldeseite mit fester Löschfrist für Anmeldedaten
- Netzplan und Übergabe-Dokumentation für deine eigenen Nachweise
Soll das Firmennetz zusätzlich nach außen abgesichert werden, passt das Produkt Firewall dazu.
Quick-Reference
- NIS-2 heißt in Österreich NISG und gilt für Einrichtungen in erfassten Sektoren über der Schwelle
- kleine Betriebe unter 50 Mitarbeitenden und 10 Mio. Jahresumsatz fallen grundsätzlich nicht direkt darunter
- die Trennung per VLAN ist ein Baustein der Netzsicherheit
- Netzplan und Dokumentation helfen bei Nachweisen, ersetzen aber keine Rechtsberatung
Inline-FAQ NIS-2
Sind wir vom NISG betroffen? Das hängt von Größe und Sektor ab. Viele kleine Hotels, Cafés und Praxen fallen nicht direkt darunter. Die verbindliche Einschätzung gehört zu deiner Rechts- oder Steuerberatung.
Was hat ein Gäste-WLAN mit NIS-2 zu tun? Die Trennung von Gäste- und Firmennetz ist ein Teil der Netzsicherheit, die das Gesetz verlangt. Der Netzplan zeigt, wie sie umgesetzt ist.
Macht uns das Gästenetzwerk NIS-2-sicher? Nein, allein nicht. Es deckt die Trennung im Netz ab. Weitere Pflichten wie Risikomanagement und Meldewege liegen beim Betrieb.

Gästenetzwerke-Guide 2026
- Strikte VLAN-Trennung von Gast, Mitarbeiter, IoT und Produktion, WPA3-Verschlüsselung empfohlen
- Captive-Portal im Marken-Look mit Einwilligung, Löschfristen und optionalem Marketing-Opt-in
- PMS-Anbindung: Login per Zimmernummer, automatischer Entzug beim Check-out
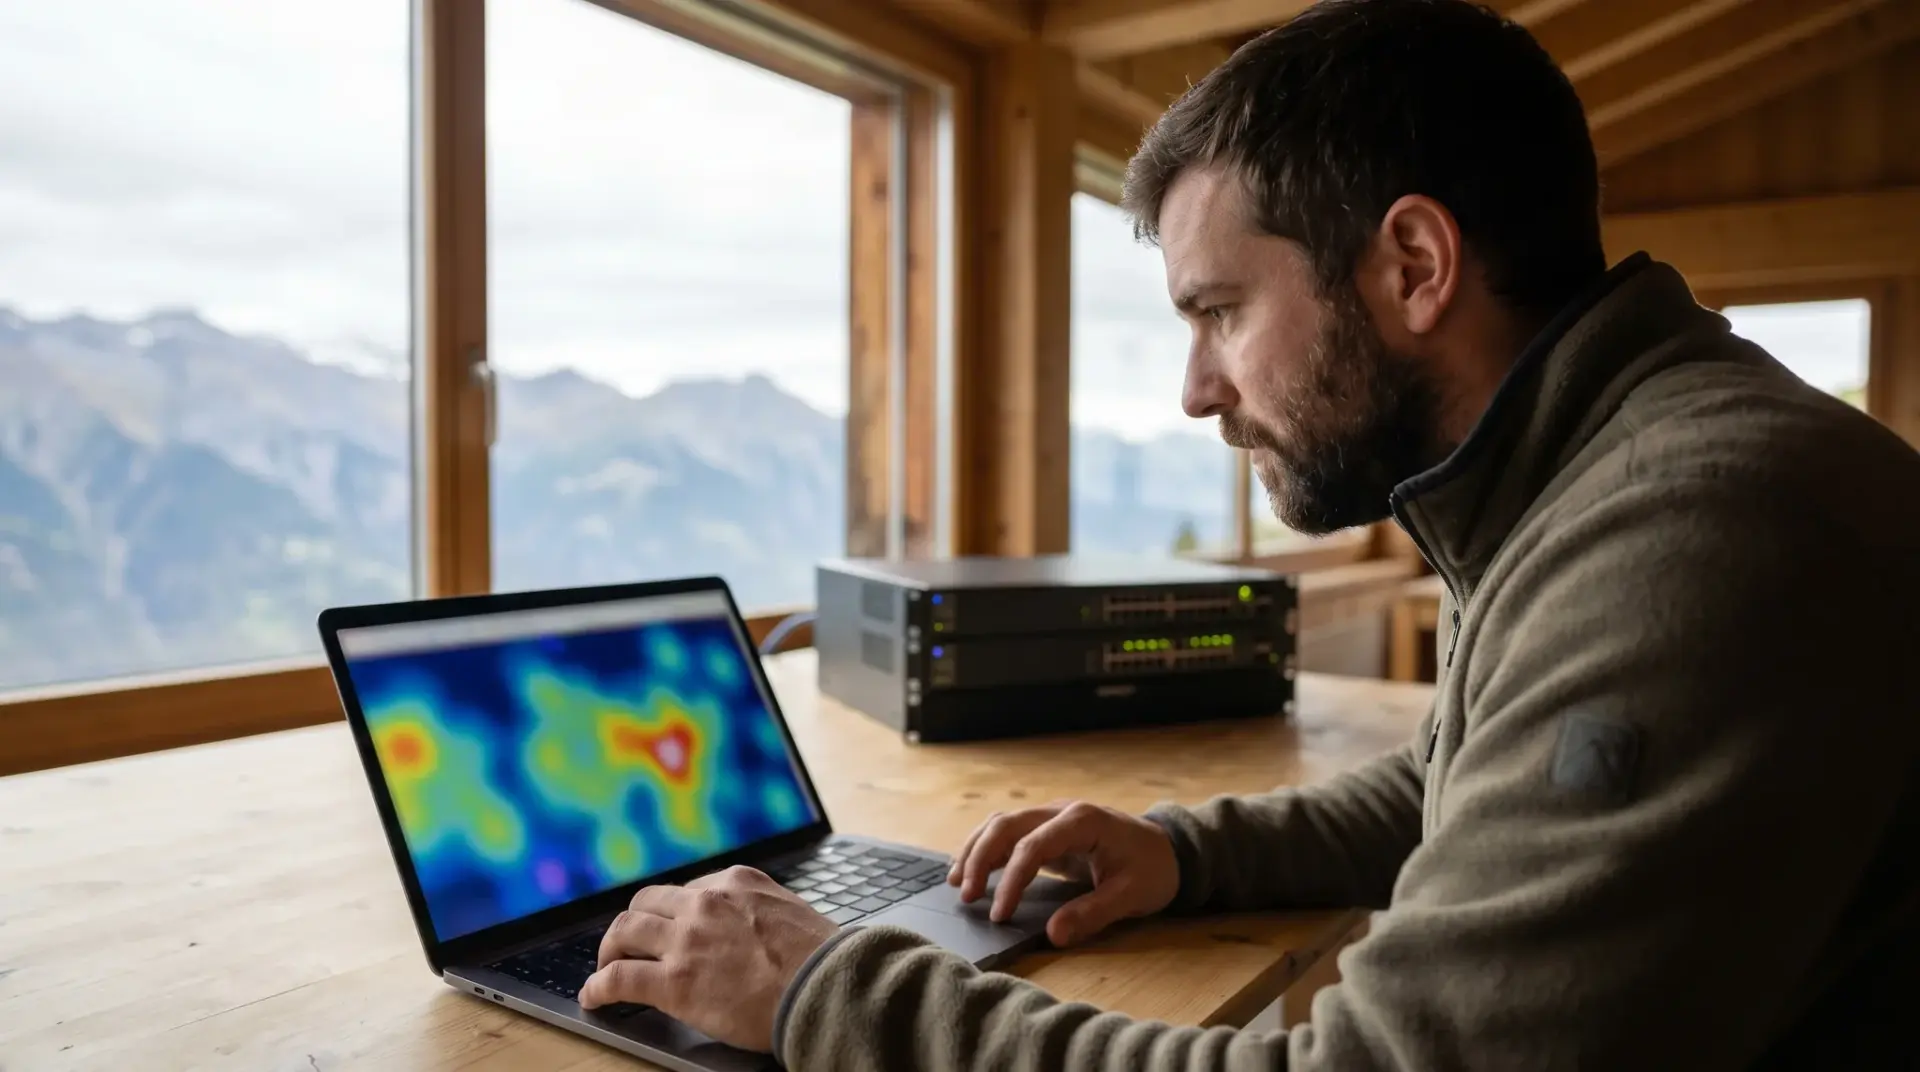
- Funkausleuchtung mit Heatmap statt Schätzung, Wi-Fi 6, 6E oder 7 je nach Last
Das passt dazu
Gratis-ePaper · PDFGästenetzwerke-Guide 2026Strikte VLAN-Trennung von Gast, Mitarbeiter, IoT und Produktion, WPA3-Verschlüsselung empfohlenePaper laden ProduktProduktseite GästenetzwerkeAlle Funktionen, Technik und Anwendungsfälle im Überblick.Produkt ansehen Im Detail
Aus der Praxis
Wissen & Hintergrund
Häufige Fragen
- Reicht nicht einfach ein guter Router aus dem Elektromarkt?
- Wie viele Access Points brauchen wir?
- Wie steht es um Gäste-WLAN und DSGVO in Österreich?
- Trennt ihr das Gäste-Netz wirklich sicher vom Firmennetz?
- Müssen wir auf Wi-Fi 7 gehen oder reicht Wi-Fi 6?
- Können sich Gäste über die Zimmernummer anmelden?
- Was, wenn das WLAN mal ausfällt?
- Arbeitet ihr auch außerhalb von Vorarlberg im Bodensee- und Alpenraum?
- Hafte ich, wenn Gäste über mein WLAN etwas Illegales tun?
- Was passiert mit dem WLAN, wenn der Internetanschluss ausfällt?
- Was muss in die Nutzungsbedingungen eines Gäste-WLANs?
- Was ist ein Captive Portal und brauche ich das?
Bereit für den nächsten Schritt?
Wir hören zu, denken mit und zeigen dir, was für dein Vorhaben wirklich Sinn ergibt.